Un ciberataque masivo comprometió cerca de 178 sitios web de alcance global mediante la infiltración de código malicioso en Optimizely, una plataforma de personalización digital. El incidente fue reportado por el investigador de seguridad Scott Helme y confirmado por medios como Milenio y El Universo.
Según la información difundida, el objetivo de los atacantes era robar información financiera e infectar dispositivos de Apple.
SITIOS AFECTADOS
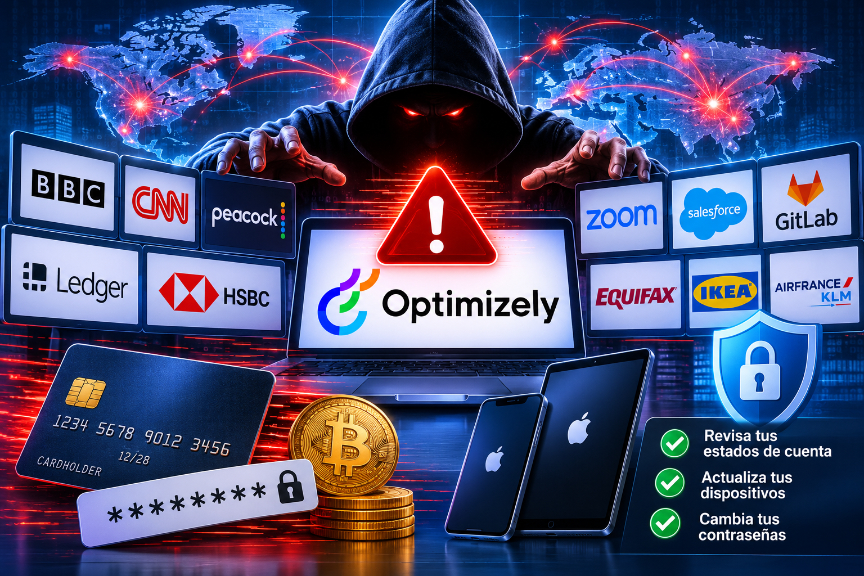
Los atacantes emplearon scripts de JavaScript comprometidos para llegar a los visitantes de portales de alto tráfico. Entre las empresas y medios identificados figuran:
Medios de comunicación y entretenimiento: los portales de noticias BBC y CNN, así como la plataforma de streaming Peacock.
Tecnología y comunicación: Zoom, Salesforce, GitLab y la firma de billeteras cripto Ledger.
Finanzas y comercio: el banco HSBC (en Emiratos Árabes Unidos), la agencia crediticia Equifax, la cadena IKEA y la aerolínea Air France-KLM.
CÓMO FUNCIONÓ EL ATAQUE
El incidente se originó en una herramienta que múltiples compañías comparten para personalizar la experiencia de navegación de sus usuarios. A través de ella, el código malicioso realizaba varias acciones:
Robo de datos financieros: capturaba números de tarjetas de crédito, fechas de vencimiento, códigos de seguridad y cookies de sesión.
Desvío de criptomonedas: alteraba direcciones de billeteras virtuales para redirigir transferencias hacia cuentas de los delincuentes, con lo que logró sustraer alrededor de 7 mil dólares en nueve horas.
Infección de dispositivos iOS: el script incluía mecanismos diseñados para aprovechar vulnerabilidades en distintas versiones de iPhone y iPad.
Optimizely informó que identificó y neutralizó el episodio, luego de que el código malicioso se actualizara constantemente durante la jornada.
QUÉ HACER SI VISITASTE ALGUNO DE ESTOS SITIOS
Quienes hayan navegado o realizado transacciones en estas páginas recientemente pueden tomar algunas medidas preventivas:
Revisar estados de cuenta: verificar movimientos no reconocidos en tarjetas bancarias y billeteras de criptomonedas.
Actualizar los dispositivos: mantener el sistema operativo del iPhone, iPad o computadora en su versión más reciente para bloquear fallos de seguridad conocidos.
Cambiar contraseñas: renovar las claves de las cuentas vinculadas a estos servicios y activar la autenticación en dos pasos.